Mac 系统数据是什么?如何安全排查占用空间
了解 Mac 系统数据可能包含什么、为什么会变化,以及如何安全比较可见文件、权限、APFS 快照与卷级占用。
直接回答
Mac 的“系统数据”是一种存储分类,不是一个文件夹,也不是一份可以安全删除的文件清单。它可能包含缓存、日志、临时文件、应用支持数据、本地快照、文件系统元数据,以及第三方扫描无法读取或分类的数据。系统设置与文件扫描器观察的是不同层级,因此总量可能不一致。先在同一时间记录分类值、卷级已用空间和可用空间,再扫描一个固定边界,并把卷的物理已用空间与可读文件的实际分配量进行比较。在 Apple 工具或所属应用解释差额之前,应把它标为“未归因证据”,而不是“可释放空间”。DiskStory 可以整理可读路径证据与覆盖缺口,但不能复现 Apple 的私有分类算法,也不能识别每个受保护字节。
适用场景
- 系统设置显示“系统数据”分类较大或持续变化。
- 启动磁盘扫描归因的文件分配量低于卷报告的物理已用空间。
- 你需要把可具体复核的路径与快照、开销、排除范围和权限缺口分开。
分步骤复核
记录 macOS 分类和卷级总量
把当前“系统数据”标签、已用空间和可用空间记录为特定时间点观察,而不是永久事实。
扫描一个明确边界
使用可访问的启动磁盘或所选文件夹,并让不可读路径和排除根目录保持可见。
把已观察文件与差额分开
比较物理已用空间和已观察文件实际分配量,把差额标记为未归因,而不是可释放。
检查具体路径与所属工作流
按精确路径和所有者复核缓存、开发数据、下载、应用支持、备份与供应商管理的存储。
用 Apple 工具检查系统所有证据
在磁盘工具中查看 APFS 快照,在系统设置中查看存储建议,不手动移除隐藏系统结构。
相关技术原理
分类标签不等于路径归属
macOS 的展示分类可能与路径级扫描器采用不同组织方式,同一底层数据可能通过不同概念描述。
对账差额可能有多种来源
APFS 快照、文件系统元数据、辅助卷、压缩、克隆、不可读位置和排除边界都可能构成差额。
可见路径仍需要所属应用背景
缓存或支持目录即使可见且较大,也应由负责它的应用或 Apple 工作流决定安全管理方式。
更安全的“系统数据”拆分方式
| 证据组 | 可以观察什么 | 安全结论 |
|---|---|---|
| 基线 | 记录日期、macOS 版本、启动卷、“系统数据”分类值、物理已用与可用空间、扫描根目录和不可读数量。 | 让观察可复现,并避免混用不同范围或不同时间的数据。 |
| 已观察文件 | 可读范围内的精确路径、类型、时间、逻辑大小和实际分配大小。 | 按所有者和恢复方式复核;大小本身不是移除许可。 |
| 权限缺口 | 不可读数量与具有代表性的受保护路径。 | 证据缺失必须保持可见,不能当作空文件夹。 |
| 排除边界 | 扫描契约之外的外接、网络、重复支持挂载、设备和其他根目录。 | 不能把这些总量合并到所选启动磁盘范围。 |
| 快照与开销 | 卷级占用和 Apple 工具可见的 APFS 快照,但不是每个字节对应一个路径。 | 使用系统工具,并把差额当作对账证据而不是清理清单。 |
| 同范围复测 | 在重启、更新、清理或间隔 24 小时后重复同一组测量,不改变扫描边界。 | 只比较同口径数据;分类值变化本身不能确定对应文件或进程。 |
Mac 用户反复提出的问题
我们复核了 10 条公开 Reddit 讨论,主题包括“系统数据”过大或持续变化、不同存储统计无法对账,以及用户对盲目清理建议的不信任。以下高频问题用于改进本指南的表达;这些讨论没有提及或推荐 DiskStory。
为什么删除文件后,“系统数据”仍可能继续增长?
删除只是持续变化的系统中的一个事件。本地快照、缓存、系统更新、索引、交换文件、云盘本地副本和应用活动都可能随后改变分类值。应重新记录基线并比较同一范围,而不是直接断定删除失败。
为什么“应用程序”占用可能大于可见 App 包的总大小?
App 包并不等于应用的完整存储占用。Application Support、容器、缓存、下载内容、插件、开发数据和共享资源可能位于其他路径,也可能被 macOS 归入不同分类。
完整磁盘访问能解释所有缺失字节吗?
不能。完整磁盘访问可以解除部分隐私限制,但不会绕过所有 Unix 权限、系统完整性保护边界、私有 Data Vault、快照、克隆或文件系统对账限制。
“系统数据”很大一定是本地快照导致的吗?
不一定。APFS 快照只是可能因素之一,不是通用诊断。可以使用磁盘工具检查快照,但仍需同时考虑缓存、应用数据、元数据、受保护路径、排除范围和分类更新时间。
社区链接只用于记录反复出现的问题表达,不代表产品评价,也不是排名证据。
风险与不应执行的操作
不要手动移除隐藏系统路径
SIP、Data Vault、卷组结构和系统管理文件都超出通用清理规则。
完整磁盘访问不能解释每个字节
它可以解除部分 TCC 限制,但不会绕过 Unix 权限、SIP、私有 Data Vault 或文件系统对账限制。
系统数据会随时间变化
缓存、本地快照、更新、索引和应用活动都可能让分类在单次观察后继续变化。
Omuuz 产品能做什么、不能做什么
能够做到
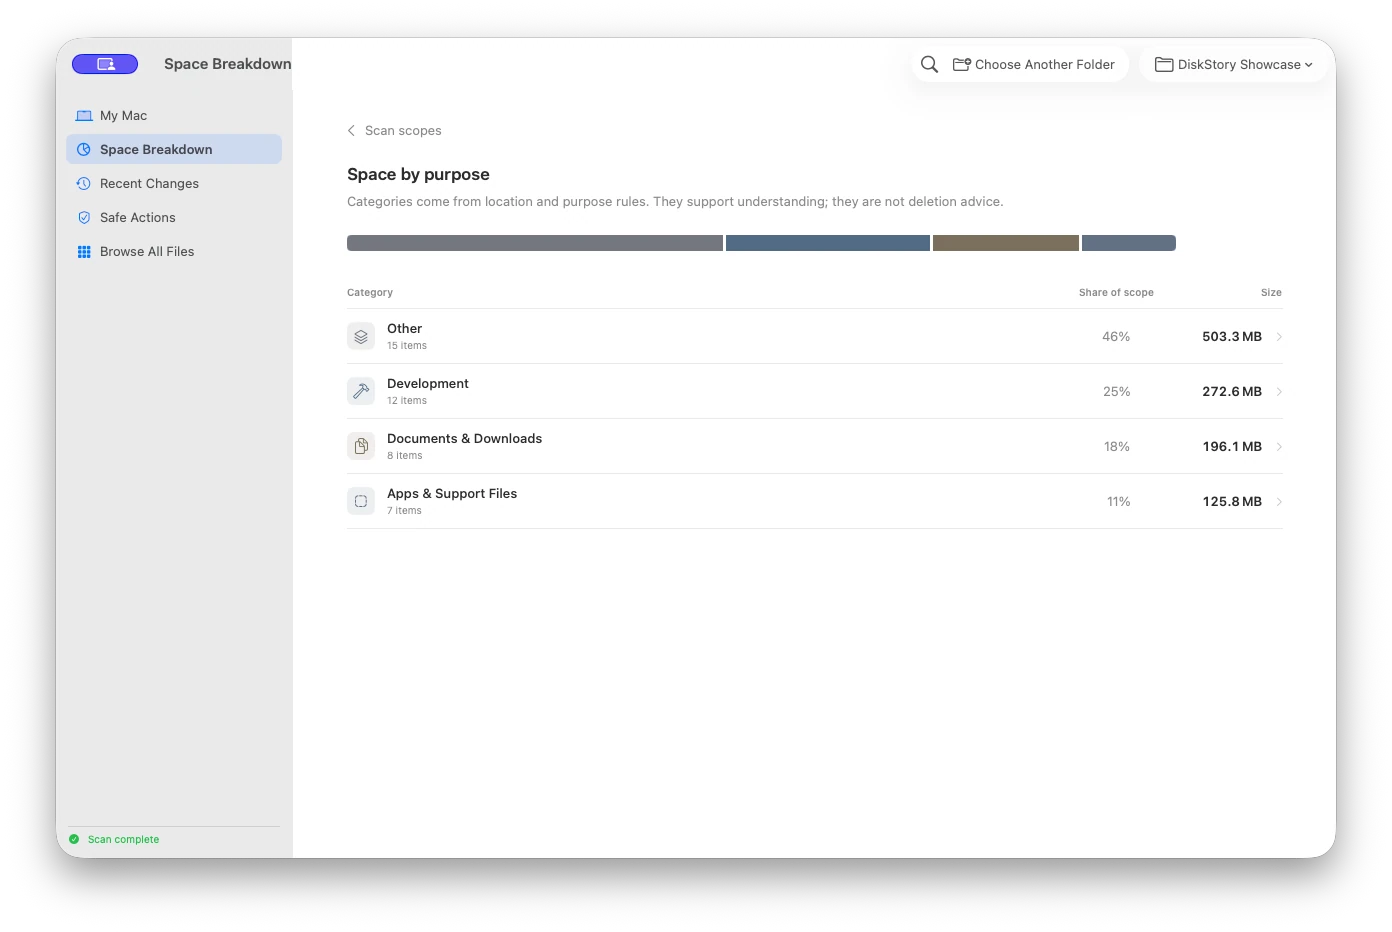
DiskStory 可以映射可读文件的实际分配量,保留扫描覆盖,显示不可读和排除边界,并把已观察文件与剩余物理占用差额分开。
不能做到
DiskStory 不能复现 Apple 的私有分类计算,不能检查每个受保护字节,不能把“系统数据”作为一个对象删除,也不能保证对账差额可以释放。
产品证据